Sicherheit & Compliance

Das beste Audit ist das, das Ihnen nichts Neues offenbart. Wir haben die kritische Infrastruktur eines der größten europäischen Hafenbetreiber in drei Monaten auf ein BSI IT-Grundschutz-Audit vorbereitet. Wir haben Controls über mehrere Rechenzentren, mehrere Cloud-Anbieter, die Kubernetes-Plattform und die darauf betriebenen Anwendungen implementiert.

Der anspruchsvolle Teil der Compliance liegt unter Ihrer Anwendung. Wir bauen das Fundament, setzen die Controls darauf um und halten die Nachweise aktuell. So können Sie Ihre Dokumentation einfach exportieren

VERTRAUT VON ENGINEERING-TEAMS BEI:

  • Deutsche Telekom Logo: weißer stilisierter Buchstabe T auf einem Magenta-Hintergrund
  • Uniper-Logo in Blau, das Wort „uniper" auf zwei Zeilen aufgeteilt.
  • GOLDBECK-Logo in fetten schwarzen Großbuchstaben auf weißem Hintergrund
  • PwC-Logo mit den Kleinbuchstaben „pwc" in Schwarz und zwei orangefarbenen diagonalen Formen darüber
  • Vattenfall-Logo mit dem Namen in dunkelgrauen fetten Buchstaben und einem Kreis, der in eine gelbe obere Hälfte und eine blaue untere Hälfte geteilt ist, auf der rechten Seite
  • Schwarz-produktion-Logo auf weißem Hintergrund mit dem Schriftzug „SCHWARZ PRODUKTION" in weißer Schrift in einem dunkelblauem Quadrat.
  • Cornelsen Logo — weißes, fettes Wortmarke auf rotem Hintergrund
  • Meridiam-Logo mit dem Slogan „for people and the planet" in Dunkelgrün auf weißem Hintergrund.

Was genau ist Cloud Security & Compliance?

BSI-IT-Grundschutz, NIS2, DORA, DSGVO und CRA legen fest, was erfüllt werden muss. Die eigentliche Herausforderung: Die Anforderungen müssen erfüllt bleiben, während sich Anwendungen, Infrastruktur und Anbieter ständig verändern.


Richtig umgesetzt bringt Compliance mehr als ein bestandenes Audit. Sie schafft Transparenz und Kontrolle über Assets, Daten, Zugriffe, Änderungen und Abhängigkeiten. Und sie macht Sicherheitsanforderungen zu etwas, das Ihre Teams im Alltag umsetzen können.

Compliance durchdringt jede Schicht

Ihre Anwendung kann nur so sicher und compliant sein wie die Schichten darunter. Wir bauen auf einer robusten Cloud-Infrastruktur auf, ergänzen plattformseitige Controls und integrieren Ihre Anwendungen in dieses Fundament. Sie konzentrieren sich auf das, was für Ihre Anwendung spezifisch ist; wir kümmern uns um die Controls darunter.
Zwei Kollegen arbeiten gemeinsam an einem Holztisch nahe einem Fenster, konzentrieren sich auf einen Laptop, während draußen eine Person vorbeiläuft.

Audits sollen die Realität bestätigen, nicht erst schaffen

Wenn das Nachweisen eines Controls bedeutet, Screenshots, Tabellen und Tickets von fünf Teams zu sammeln, läuft etwas falsch. Wir verknüpfen Control-Status, Ausnahmen und Nachweise mit der laufenden Plattform, damit die Arbeit bereits erledigt ist, wenn ein Auditor fragt.

Teammitglieder sitzen an langen Holztischen in einem hell erleuchteten Raum und hören aufmerksam einer Präsentation zu, mit geöffneten Laptops und Notizbüchern.

Souveränität ist mehr als nur Datenspeicherung

Zu wissen, wo Ihre Daten liegen, ist nur der Anfang. Souveränität heißt auch: wissen, wer sie kontrolliert und von welcher Software und welchen Diensten Sie abhängen. Und was ein Wechsel kosten würde, von Egress-Gebühren über neu aufzubauende Plattformkomponenten bis zur Zeit.

Wir machen Portabilität, transparente Abhängigkeiten und Exit-Readiness zum Teil Ihrer Governance. Und zwar früh, solange sich diese Themen noch günstig lösen lassen.

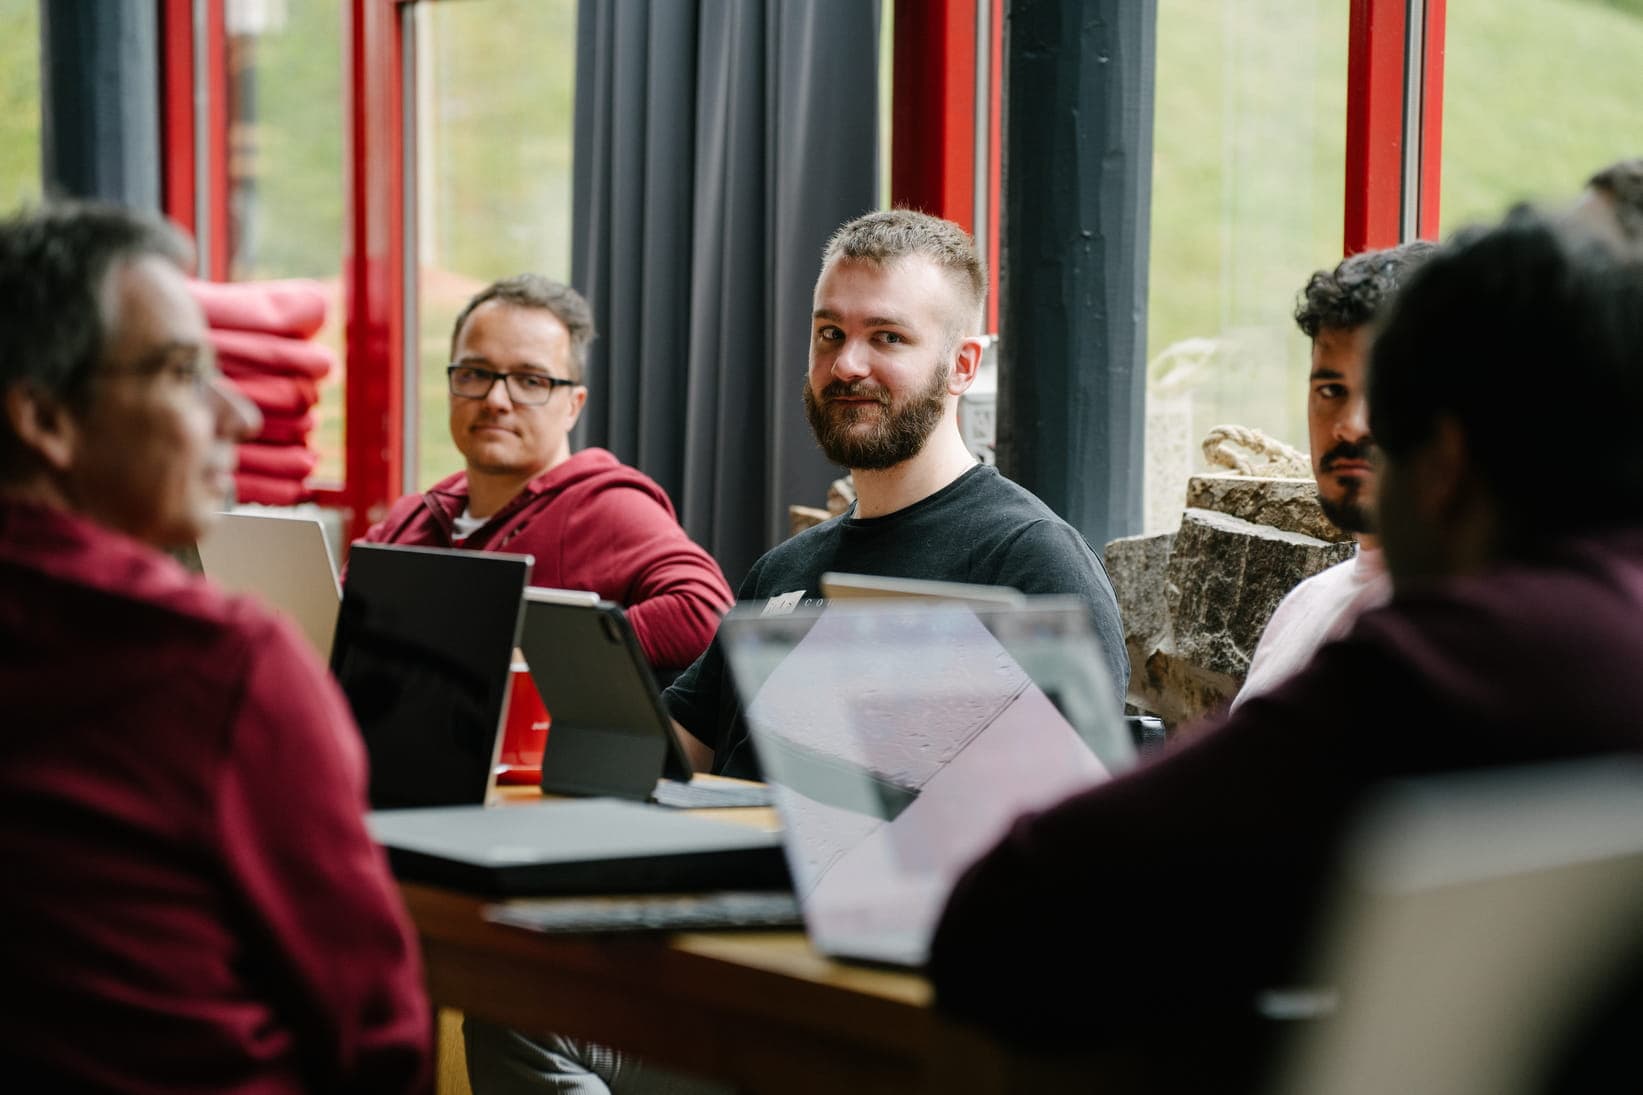
Eine Gruppe von Männern sitzt um einen Tisch mit Laptops und nimmt an einem Meeting oder Workshop teil. Ein Mann mit Bart und schwarzem T-Shirt lächelt in die Kamera, während die anderen zuschauen.

Warum dies das Audit bestehen wird

Projektanfrage
  • Regulierte Umgebungen sind vertrautes TerrainSieben Jahre Erfahrung in regulierten Branchen: kritische Infrastruktur, Telekommunikation, Gesundheitswesen, öffentlicher Sektor und Finanzdienstleistungen. Dazu gehört die Auditvorbereitung für einen der größten Hafenbetreiber Europas.
  • Wir setzen unsere Empfehlungen in die Praxis umSecurity, Cloud-Architektur, Platform Engineering und CloudOps arbeiten bei uns eng zusammen. So werden Anforderungen umgesetzt, sobald das Assessment steht. Wir übersetzen sie in Identity Controls, Policies, Guardrails, Observability und Betriebsprozesse. Auf Wunsch betreiben wir das Ganze anschließend weiter.
  • Compliance beginnt unterhalb der PlattformT Cloud Public und STACKIT bieten uns dort, wo es erforderlich ist, ein robustes Infrastrukturfundament. Wir bauen plattformseitige Controls darüber auf, damit Ihre Anwendungen Identity, Policy, Logging und Governance nicht jedes Mal neu erfinden müssen. Open Standards statt versteckter Abhängigkeiten
  • Open Standards statt versteckter AbhängigkeitenUnsere Plattformen setzen stark auf weit verbreitete Open-Source- und Cloud-Native-Technologien, einschließlich Ökosysteme, die von Organisationen wie der CNCF und der Linux Foundation verwaltet werden. Dies verschafft uns mehr Transparenz in der Software-Supply-Chain und reduziert unnötige Abhängigkeiten von proprietären Diensten.
  • Compliance, die über den Go-Live hinaus Bestand hatDurch KumoOps, unseren Managed CloudOps Service, bleiben Controls, Monitoring und operative Baselines ein integraler Bestandteil der laufenden Plattform.

Vier Schritte. Verstehen. Aufbauen. Validieren.

  1. Schritt 01

    Feststellen, was gilt

    Ihre Branche, Anwendungen, Daten, Anbieter und regulatorischer Geltungsbereich. Wir ordnen Anforderungen Ihrer tatsächlichen Architektur zu und identifizieren die relevanten Lücken.

  2. SCHRITT 02

    Implementieren

    Identity, Verschlüsselung, Netzwerk-Policies, Logging und Guardrails werden zu technischen Controls innerhalb der Plattform. Keine PDFs mehr, die beschreiben, was passieren soll.

  3. SCHRITT 03

    Aufrechterhalten

    Konfigurationen ändern sich. Anwendungen ändern sich. Vorschriften ändern sich. Wir verfolgen kontinuierlich Controls, Ausnahmen und Nachweise, um sicherzustellen, dass Compliance nach Projektende nicht verfällt.

  4. SCHRITT 04

    Nachweise exportieren

    Sehen Sie, was umgesetzt ist, und schließen Sie Lücken. Fragen Auditoren oder Dritte nach, stellen Sie die Nachweise direkt bereit. So wird jedes Audit zur Routine.

CGM-Logo – eine dunkelblau Kugel mit weißer Beschriftung und einem grauen Bogen – zentriert auf einem Wellenmuster-Hintergrund in hell- und dunkelblau.
FALLSTUDIE · GESUNDHEITSWESEN

Eine BSI C5-konforme Cloud für Patientenportale im Gesundheitswesen

Vollständige Neugestaltung und Migration der Gesundheitsinfrastruktur in die T Cloud Public mit BSI C5-konformer Sicherheit, einschließlich Mandantenisolierung und komplexer Integration von Krankenhausnetzwerken.

Zur vollständigen Fallstudie

Branchen, die wir unterstützen

Kritische Infrastruktur

Sicherheitskontrollen, Compliance und Souveränität für Umgebungen, in denen Verfügbarkeit und Resilienz nicht verhandelbar sind.

Financial Services

Operative Resilienz, Nachvollziehbarkeit, Drittanbieter-Abhängigkeiten und technische Controls im Zusammenhang mit Anforderungen wie DORA.

Public Sector

Souveräne Infrastruktur, kontrollierter Datenzugang und nachweisbare Governance in Cloud- und Plattformumgebungen.

Healthcare

Geschützte Workloads, starkes Identitätsmanagement und Tenant-Isolation mit Sicherheit und Compliance auf jeder Ebene der Infrastruktur.

Die Fähigkeit von iits‑consulting, unter hohem Zeitdruck eine komplexe und sichere Cloud‑Umgebung zu entwickeln und dabei höchste technische sowie sicherheitsbezogene Anforderungen zu erfüllen, macht das Unternehmen zu einem wertvollen Partner. Ich empfehle iits‑consulting für anspruchsvolle IT‑Projekte, insbesondere in Bereichen, die ein hohes Maß an Sicherheit und technischer Exzellenz erfordern.
CompuGroup Medical-Logo mit einer dunkelblauer Kugel mit „CGM" in weißen Buchstaben und dem Text „CompuGroup Medical" rechts daneben.Patrice Brend'amourVice President of Development · CompuGroup Medical SE & Co. KGaA

Womit wir bauen.

Unsere Terraform-Module und Helm-Charts sind öffentlich. Die Controls unten sind nur eine Auswahl. Den vollen Umfang können Sie auf GitHub einsehen, bevor Sie uns kontaktieren.

CONTROLS & GUARDRAILS
  • Kyverno Admission Policies
  • Keycloak
  • OIDC & SAML SSO
  • Cert-Manager
  • KMS-verschlüsselter Speicher
  • VPC & Subnetz-Firewalls
DOKUMENTATION & QUALITÄTSSICHERUNG
  • Cloud Trace Service
  • Policy Reporter
  • Prometheus
  • Grafana
  • Alertmanager
  • Elastic & Elastic Alert
SOUVERÄNITÄT & LIEFERKETTE
  • Cosign image signin
  • Registry allowlists
  • Terraform
  • Grype
  • Argo CD
  • T Cloud Public
  • STACKIT

Würde Ihre Plattform das Audit bestehen – oder nur Ihre Dokumentation?

Erfahren Sie, was Sie heute bereits nachweisen können, wo Controls noch nur auf dem Papier existieren und was nötig ist, um die Lücke zu schließen.