Cloud-Architektur

Wir prüfen jedes Jahr mehr als 50 Cloud-Architekturen, die meisten davon von anderen gebaut. Dabei begegnen uns immer wieder dieselben fünf Fehler. Wir wissen, welche sich günstig beheben lassen und welche man ein Jahrzehnt lang mitschleppt.

Landing Zones, Zielarchitekturen und Multi-Cloud-Strategien für regulierte, geschäftskritische Systeme, einschließlich hybrider Setups mit eigenen Rechenzentren und vollständig air-gapped Umgebungen.

VERTRAUT VON ENGINEERING-TEAMS BEI:

  • Deutsche Telekom Logo: weißer stilisierter Buchstabe T auf einem Magenta-Hintergrund
  • Uniper-Logo in Blau, das Wort „uniper" auf zwei Zeilen aufgeteilt.
  • GOLDBECK-Logo in fetten schwarzen Großbuchstaben auf weißem Hintergrund
  • PwC-Logo mit den Kleinbuchstaben „pwc" in Schwarz und zwei orangefarbenen diagonalen Formen darüber
  • Vattenfall-Logo mit dem Namen in dunkelgrauen fetten Buchstaben und einem Kreis, der in eine gelbe obere Hälfte und eine blaue untere Hälfte geteilt ist, auf der rechten Seite
  • Schwarz-produktion-Logo auf weißem Hintergrund mit dem Schriftzug „SCHWARZ PRODUKTION" in weißer Schrift in einem dunkelblauem Quadrat.
  • Cornelsen Logo — weißes, fettes Wortmarke auf rotem Hintergrund
  • Meridiam-Logo mit dem Slogan „for people and the planet" in Dunkelgrün auf weißem Hintergrund.

Was genau ist Cloud-Architektur?

Die Entscheidungen, von denen alles andere abhängt: wie Mandanten isoliert werden, wo die Identität verwaltet wird, wie eine Änderung die Produktion erreicht, was ein Auditor nachverfolgen kann, was ein Workload im Betrieb kostet und was passiert, wenn ein Anbieter ausfällt oder ein Vertrag endet.

Wir wissen, welche davon nur schwer rückgängig zu machen sind, denn wir betreiben die Plattformen, die wir entwerfen. Der Architekt, der sie konzipiert, sitzt im selben Team wie die Engineers, die sie bauen, und das CloudOps-Team, das sie betreibt.

Architekturüberprüfung auf Basis von Produktionserfahrung

Wir überprüfen jährlich über 50 Zielarchitekturen anhand von Mustern, die unter Last, Audit- und Regulierungsanforderungen erprobt sind. Sie erhalten priorisierte Erkenntnisse, einen Maßnahmenfahrplan und ein TCO-Modell.
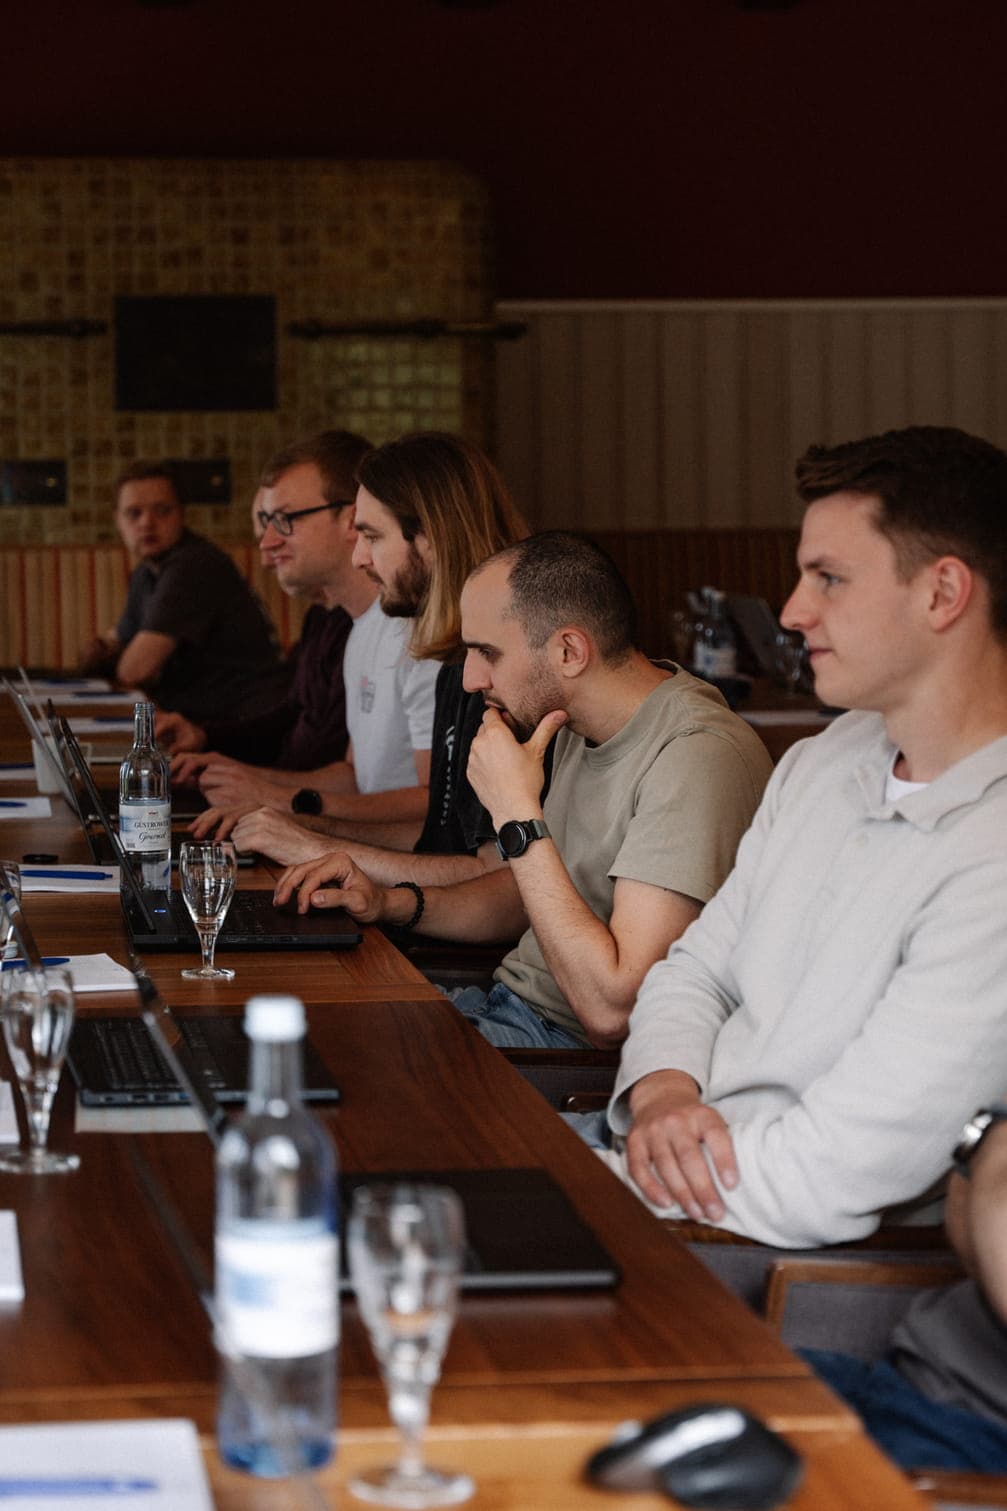
Mehrere Personen sitzen an einem langen Holztisch in einem holzvertäfelten Raum und nehmen an einem Workshop teil, mit Laptops und Getränken auf dem Tisch.

Multi-Cloud und Hybrid dort, wo es darauf ankommt

Wir kombinieren Public Cloud und On-Premises, wo Latenz, Regulierung oder Datenlage es verlangen, mit einheitlichem Identity-Management, Netzwerk und Betrieb auf beiden Seiten. Bei Bedarf auch in vollständig abgeschotteten Air-Gapped-Umgebungen.

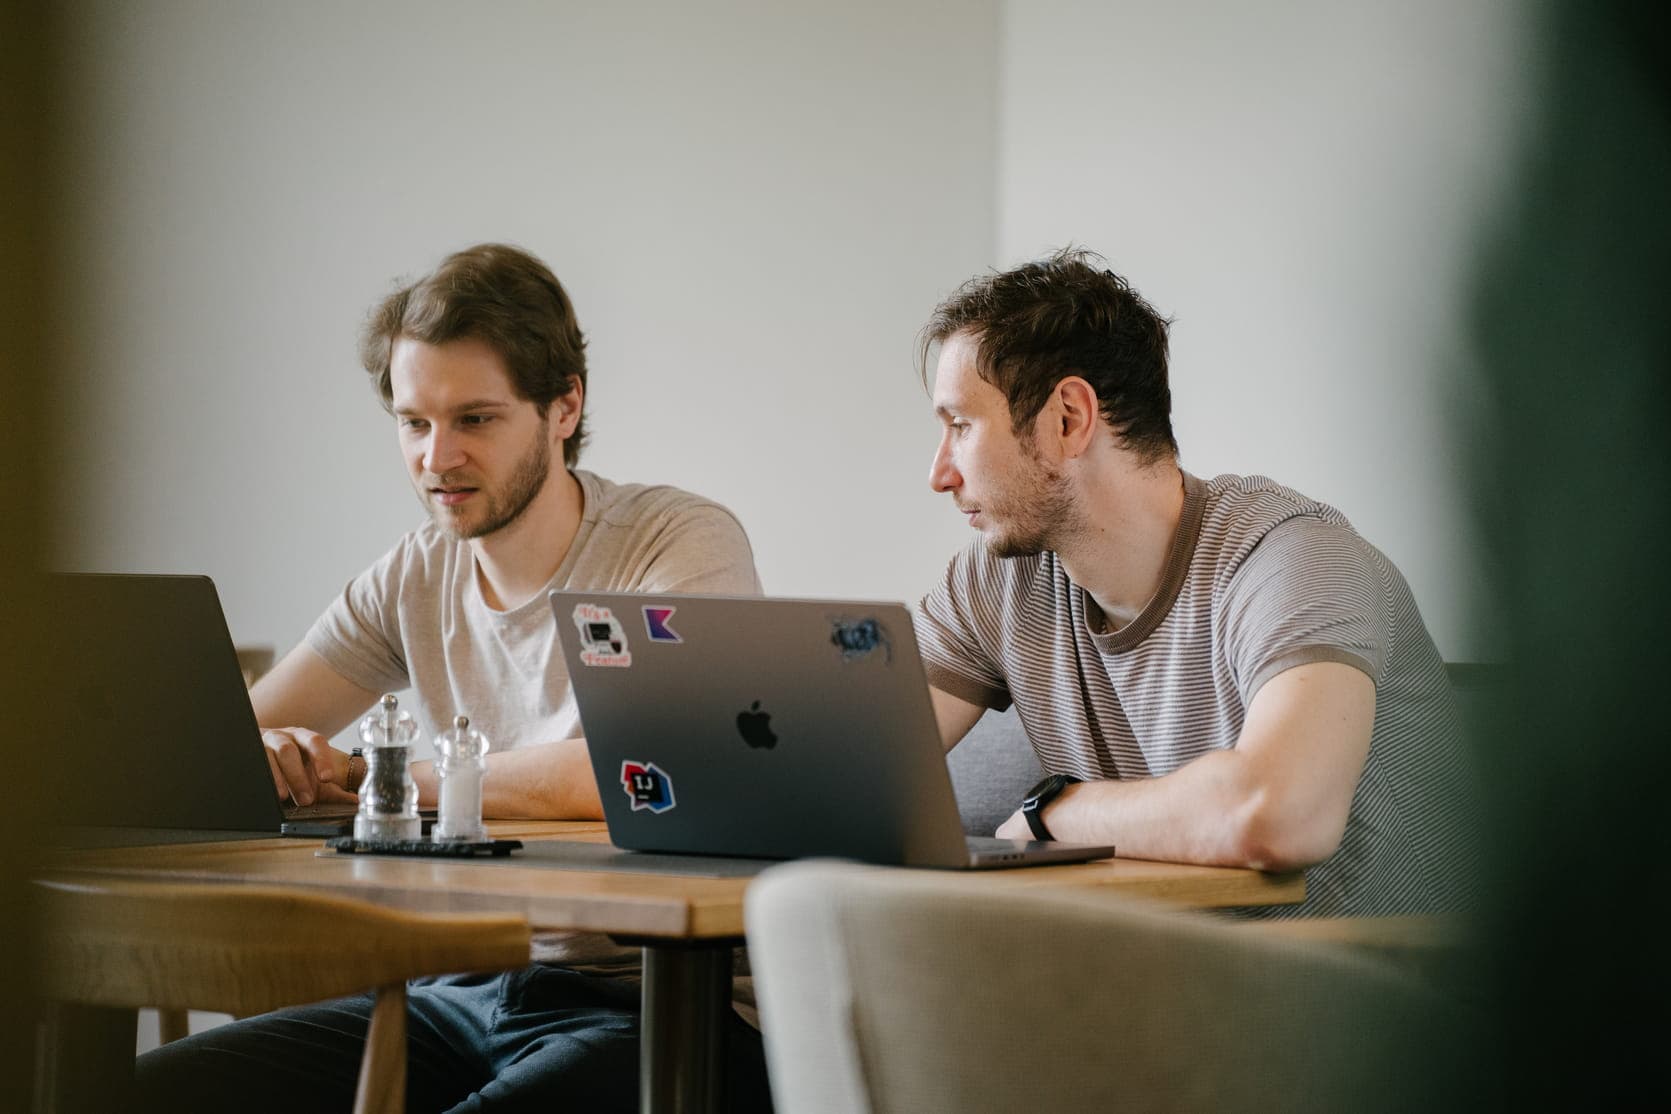
Zwei Kollegen sitzen an einem Holztisch, jeder konzentriert auf seinen eigenen Laptop.

Landing Zones und Governance as Code

Netzwerk, Identity, Policy, Logging und Kostenkontrolle werden als Code bereitgestellt, mit Compliance als integrierten Guardrails. Verantwortlichkeiten für Plattform, Anwendung, Sicherheit und CloudOps sind von Tag eins klar definiert.

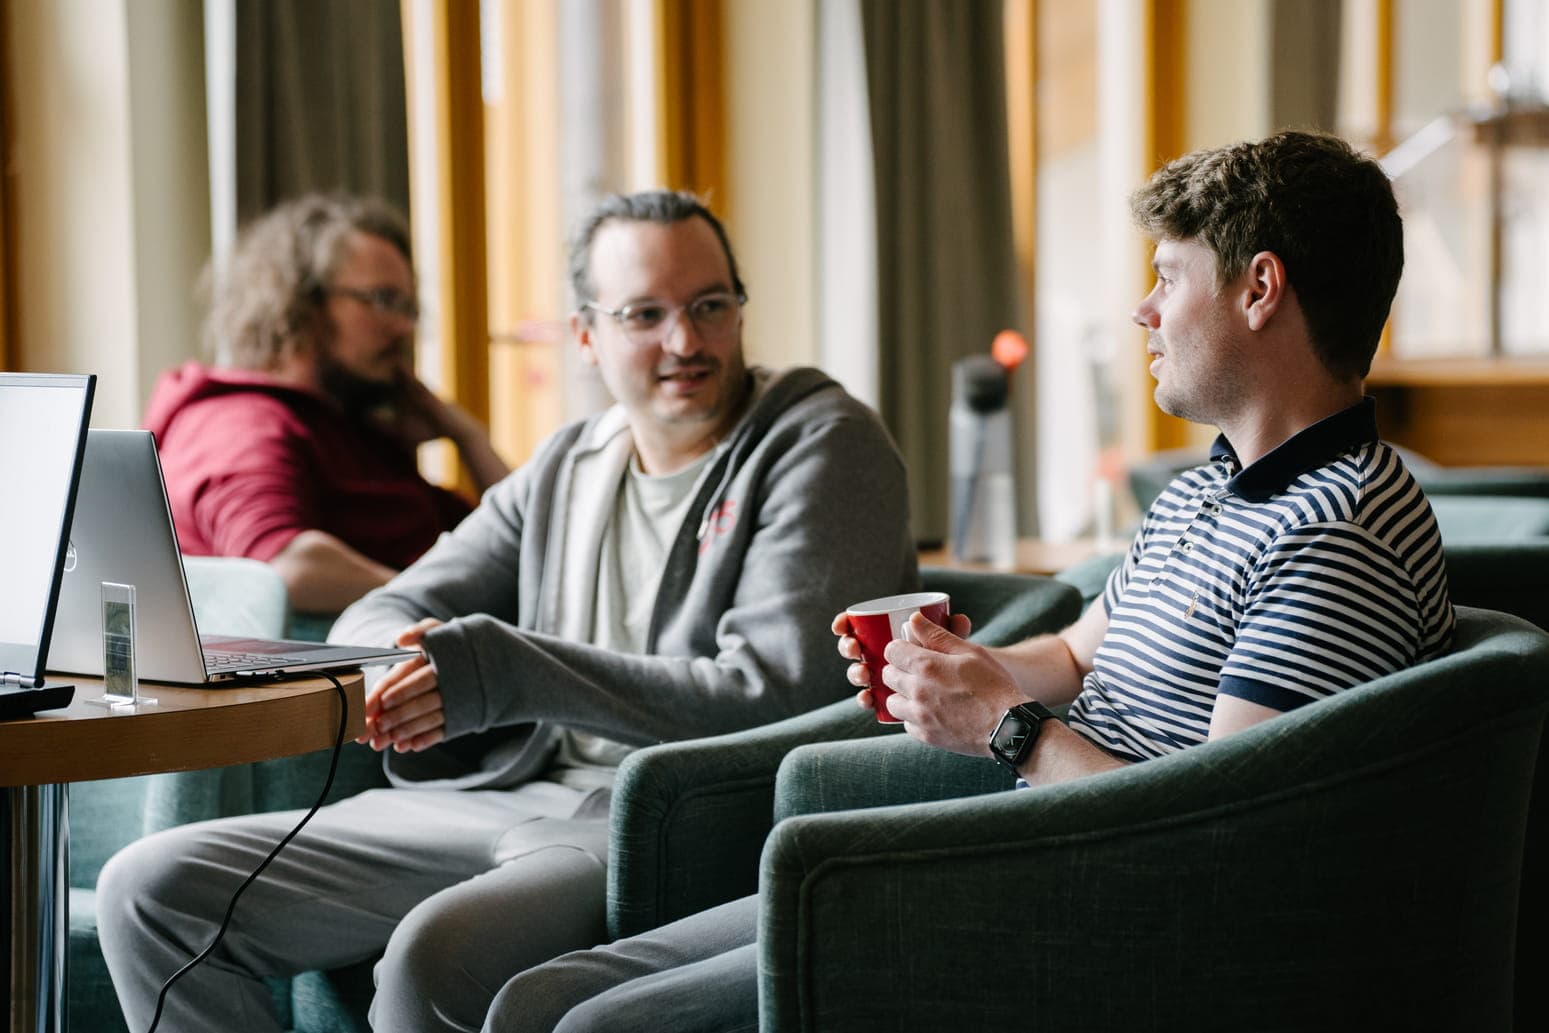
Drei Personen sitzen auf grünen Sesseln in einem hellen Loungebereich und unterhalten sich neben einem Laptop und einem kleinen Tisch.

Warum das im Produktionsbetrieb standhält

Projektanfrage
  • Wir betreiben, was wir entwerfenUnser CloudOps-Team betreibt die Plattformen, die unsere Architekten entwerfen. Das bedeutet: Wer Ihr Tenancy-Modell auswählt, wird um 3 Uhr nachts angerufen, wenn es ausfällt. Nichts verlässt unsere Architekturpraxis, das unsere eigenen Betreiber abgelehnt hätten.
  • Hochreguliert ist unser StandardBSI C5 für eine Krankenhausgruppe, Zoll- und DSGVO-Audits für E-Commerce-Logistik, Finanzregulierung für eine institutionelle Handelsplattform. Air-Gapped wo erforderlich.
  • Hybrid im großen MaßstabWir haben Public Cloud mit den eigenen Rechenzentren unserer Kunden für kritische Workloads kombiniert – mit einer einheitlichen Identity, einem einheitlichen Netzwerkmodell und einem gemeinsamen Betriebsteam auf beiden Seiten.
  • Plattformwahl aus ErfahrungWir betreiben Produktionsplattformen auf T Cloud Public, STACKIT, Azure, GCP und AWS. Wir veröffentlichen auch, was unser eigener Betrieb kostet: die vollständige KumoOps-Preisliste, alle 31 Add-ons und der Aufpreis für EU-exklusives 24/7-Personal sind öffentlich auf GitHub verfügbar. Fragen Sie uns, was eine Plattform kostet, und Sie erhalten eine Zahl – keine Discovery-Phase.
  • Gebaut für die ÜbergabeWir bauen Ihr Plattform- und Entwicklungsteam parallel zur Architektur auf, sodass es ohne uns läuft, wenn Sie das möchten.

Wie eine Architektur bei uns entsteht

  1. Schritt 01

    Review

    Landschaft, Compliance-Scope, Kostenbaseline. Erkenntnisse priorisiert nach den Fehlern, die wir in vergleichbaren Architekturen gesehen haben.

  2. Schritt 02

    Zielarchitektur und Landing Zone

    Tenancy, Identity, Netzwerk, Guardrails und Observability, bereitgestellt als Code und vor dem ersten Workload gemeinsam mit Ihrem Sicherheitsteam geprüft.

  3. Schritt 03

    Referenzimplementierung

    Ein realer Workload von Ende zu Ende: Pipeline, Policy Enforcement, Monitoring, Runbook. Beweist das Design unter Produktionsbedingungen.

  4. Schritt 04

    Skalierung und Übergabe

    Danach betreibt Ihr Team die Plattform, oder KumoOps übernimmt. KumoOps ist unser Managed-CloudOps-Service zum festen Monatspreis, mit Incident Response in unter 15 Minuten.

Branchen, in denen wir tätig sind

Öffentlicher Sektor

Multi-Region-Rollouts, föderierte Identity mit bestehendem AD, souveränes Hosting wo erforderlich.

Logistik & E-Commerce

Hochvolumige Event-Verarbeitung mit Zoll- und DSGVO-Audit-Trails.

Fintech & Digital Assets

Handelsplattformen für institutionelle Kunden mit Echtzeit-Transparenz.

Transport & Mobilität

Individuelle Plattformen mit strengen Verfügbarkeitsanforderungen und Ökosystem-Schnittstellen.

Gemeinsam mit dem Team von iits wurde der Grundstein für eine flexible, skalierbare und zukunftsorientierte IT‑Architektur gelegt, welche durch den Einsatz modernster Technologien, wie beispielsweise Azure Kubernetes Services, Terraform sowie Azure IoT Komponenten, unserem Team die notwendigen Freiheitsgrade bietet, auf die sehr dynamischen Anforderungen eines Innovationsprojektes zu reagieren. Die entwickelten Microservices und Infrastructure as Code Statements weisen eine ausgezeichnete Qualität nach und verdeutlichen, dass das iits Team sowohl technisch als auch fachlich höchsten Ansprüchen genügt. So wurde innerhalb kürzester Zeit die Produktionsumgebung nahezu vollautomatisiert aufgesetzt, wodurch eine Qualitätssicherung gegeben war und gleichzeitig die Risiken von Konfigurationsabweichung minimiert werden konnten. Besonders hervorzuheben ist jedoch, neben dem hohen technischen Know‑How, die nahtlose Integration des iits Teams innerhalb unseres Projektteams.
Uniper-Logo in Weiß auf blauem HintergrundAlexander EsselingDomain & Solution Architect · Uniper SE

Wofür wir gestalten.

Eine Cloud-Plattform ist mehr als Kubernetes und Terraform. Wir gestalten die Steuerungsmechanismen, das Betriebsmodell und die Fehlergrenzen, die darüber entscheiden, ob sie unter Last, während eines Audits und im Fehlerfall noch funktioniert.

Resilienz & Betrieb
  • SLOs
  • RTO/RPO
  • Disaster Recovery
  • Observability
  • Backup & Restore
Identität & Sicherheit
  • Zero Trust
  • Policy as Code
  • Netzwerksegmentierung
  • Secrets & PKI
  • Landing Zones
  • Identity Federation
FinOps & Governance
  • TCO-Modellierung
  • Kostenzuordnung
  • Cloud Governance
  • Kapazitätsplanung
  • Compliance-Leitplanken

Lassen Sie uns über Ihre Architektur sprechen

An einem Tag: Ihre Landschaft, eine Zielarchitektur mit einem Kostenmodell. Unverbindlich.

DURCHSCHN. ANTWORTZEIT < 1 WERKTAG